霞ヶ関を襲うアノニマスの真相|官公庁が狙われた理由と最新防衛
霞ヶ関の官公庁システムを一時的に麻痺させ、日本社会に大きな衝撃を与えた国際ハッカー集団「アノニマス」。突如として日本の行政中枢がサイバー攻撃の標的となった背景には、単なる愉快犯的な動機にとどまらない、国際政治や法改正を巡る根深い抗議活動が存在していました。
財務省や最高裁判所をはじめとする重要機関のウェブサイトが閲覧不能に追い込まれた一連の事態は、日本の情報セキュリティの脆弱性を白日の下に晒す契機となりました。アノニマスはなぜ霞ヶ関を選んだのか、その犯行声明の裏に隠された真の狙いと被害実態、そして2026年現在の最新サイバー防衛体制までを鋭く検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:アノニマスが霞ヶ関を標的にした最大の理由は、違法ダウンロード刑事罰化や海洋放出問題などに対する政治的抗議(ハクティビズム)である。
- 要点2:攻撃手法の主軸はウェブサイトを麻痺させるDDoS攻撃であり、過去には「霞ヶ浦」と「霞ヶ関」を取り違える稚拙な誤爆事件も発生していた。
- 要点3:2026年現在、日本政府は能動的サイバー防御の導入とゼロトラスト体制への移行を進め、象徴的なサイバー攻撃への抑止力を急速に強化している。
国際ハッカー集団が霞ヶ関を標的にした理由と犯行声明の真相
世界を震撼させてきたアノニマスが、日本の行政中枢である霞ヶ関を集中的に狙った背景には、常に特定の法案可決や国家方針への強い反発がありました。彼らの活動原理は「ハクティビズム(政治・社会的意図を持ったハッキング活動)」であり、表現の自由の侵害や情報統制とみなした事象に対して制裁を下すと主張します。
日本が大規模な標的となった最大の契機は、著作権法改正に伴う「違法ダウンロードへの刑事罰導入」でした。アノニマスはこの法改正をインターネットの自由を奪う暴挙と断じ、日本政府に対する宣戦布告として「OpJapan(Operation Japan)」を発動しました。当時の声明動画では、不気味なガイ・フォークスの仮面を着けた人物が「日本のインターネットユーザーの権利を守るため、政府機関に報復を行う」と宣言し、国内外に緊張が走りました。
さらに近年では、太地町のイルカ追い込み漁問題に抗議する「OpKillingBay」や、ALPS処理水の海洋放出に反発した攻撃など、環境・外交問題を口実にした攻撃声明も相次いでいます。彼らにとって霞ヶ関の省庁サイトは、自らの主張を世界中のメディアに拡散するための「最も目立つステージ」として選ばれた側面が強いのです。
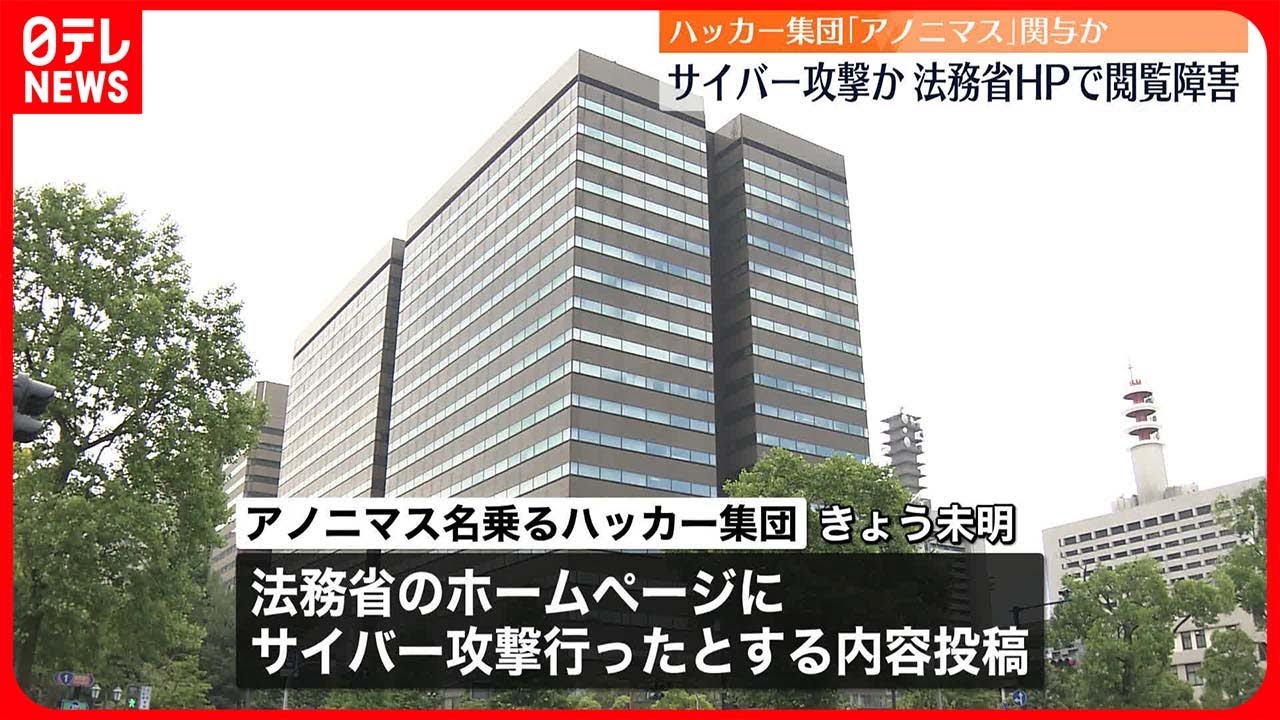
【実態検証】サイバー攻撃の経緯と霞ヶ関官公庁が受けた被害の全貌
一連の作戦において、霞ヶ関 アノニマス サイバー攻撃の猛威は瞬く間に各省庁へと広がりました。その攻撃経緯と被害の実態を振り返ると、組織的な強固さと同時に、アノニマス特有の雑多な構造が浮き彫りになります。
攻撃の口火が切られた際、財務省 サイバー攻撃 アノニマスによるアクセス集中で公式ウェブサイトが長時間にわたり閲覧不能に陥りました。これに続いて最高裁判所、法務省、文化庁、さらには主要政党の公式サイトが次々とダウン。攻撃手法の多くは「F5アタック」の発展形である分散型サービス妨害(DDoS攻撃)であり、膨大なトラフィックを集中させてサーバーを過負荷状態に追い込むものでした。
しかし、その一方でハッカー集団の内情を露呈する象徴的なハプニングも発生しています。霞ヶ関の官公庁を狙うはずが、国土交通省の地方出先機関である「霞ヶ浦河川事務所」のウェブサイトを誤認してダウンさせてしまった事例です。地名に含まれる「霞」の漢字を機械的に検索して標的を選定したとみられ、当時のネット上ではその拙劣さに失笑が漏れる場面もありました。
ネットの反応と市民社会の受け止め
霞ヶ関への攻撃に対するネットの反応は、当初の懸念から次第に冷ややかな視線へと変化していきました。当初は「国家機密が漏洩したのではないか」「インフラが停止するのではないか」という不安の声がSNS上で噴出しましたが、被害がウェブサイトの表示遅延や一時停止にとどまると判明すると、論調は一変します。
「官公庁の広報サイトを止めたところで実務に大きな支障はない」「河川事務所を誤爆してドヤ顔するのは滑稽だ」といった冷静なツッコミが相次ぎました。ただし、行政のオンライン窓口が一時的であれ停止した事実に対しては、日本のサイバーセキュリティ対策の遅れを厳しく指摘する声も根強く残りました。
【データ検証】アノニマスによる主な対日サイバー攻撃事例一覧
過去に発生した主要な攻撃作戦について、標的となった組織や攻撃手法、影響度を比較検証します。
| 作戦名・時期 | 主な標的機関 | 攻撃手法と実被害 | 編集部の分析・教訓 |
|---|---|---|---|
| OpJapan (著作権法改正期) | 財務省、最高裁判所、文化庁、霞ヶ浦河川事務所 | 大規模DDoS攻撃によるサイト停止、一部改ざん | 初の本格的な対日集中砲火。広報サーバーの冗長化不足が露呈した契機。 |
| OpKillingBay (捕鯨・イルカ漁抗議) | 厚生労働省、成田国際空港、地方自治体サイト | DDoS攻撃によるWebサービス停止、業務遅延 | インフラ関連組織への無差別攻撃。CDN導入によるトラフィック分散の契機に。 |
| 処理水関連攻撃 (海洋放出抗議) | 原子力関連機関、環境省、水産庁関連サーバー | 断続的なアクセス集中、SNS連動の抗議拡散 | 地政学的緊張と連動した攻撃。情報戦(インフォメーション・ウォー)の色彩が強化。 |

一般に知られていない盲点|「謎の巨大組織」という幻想と実態
報道で「国際ハッカー集団」と紹介されると、規律ある司令塔と高度なエリート部隊が存在する巨大組織を想起しがちですが、それはアノニマスの実態とは大きく異なります。
アノニマスには中央司令部もリーダーも会員名簿も存在しません。特定の理念に賛同した不特定多数の個人が、ネット上の掲示板やチャットツールで呼びかけ合い、一時的に集まる「分散型の運動体」に過ぎないのです。高度なプログラミング技術を持つハッカーはごく一部であり、参加者の大半は配布された攻撃ツールを起動してトラフィックを水増しするだけの「スクリプトキディ」と呼ばれる一般層でした。
また、彼らの行うDDoS攻撃は、例えるなら「市役所の玄関前に大勢で座り込んで出入りを妨害するデモ活動」に近い性質を持ちます。庁舎の金庫破り(機密データベースの破壊や情報窃取)が行われたわけではなく、外壁にスプレーで落書きをした程度の被害にとどまるケースがほとんどでした。メディアのセンセーショナルな報道によって脅威が過大評価されていた点は、冷静に見極める必要があります。
【2026年最新】官公庁のサイバーセキュリティ対策と能動的防衛
アノニマスによる一連の波状攻撃を苦い教訓として、日本の官公庁におけるセキュリティ体制は劇的な進化を遂げました。2026年現在の霞ヶ関は、かつてのように単純なDDoS攻撃で主要省庁のサイトが落ちるような脆い環境ではありません。
第一に、政府共通プラットフォームや重要インフラへの「クラウド型DDoS防御サービス(CDN)」の標準配備が完了しました。異常なトラフィックを世界各地のサーバーで分散・吸収する仕組みが整い、単なるアクセス過多によるサーバーダウンは極めて発生しにくくなっています。
第二に、国家主導の「能動的サイバー防御(アクティブ・サイバー・ディフェンス)」の法整備と運用が進展した点です。重大な脅威となる通信を事前に検知し、未然に無力化する枠組みが構築されたことで、ハクティビストによる嫌がらせ攻撃だけでなく、国家背景を持つ高度持続的脅威(APT)に対しても強固な監視網が敷かれています。
【プロの結論】デジタル空間の「過激デモ」に惑わされないための視点
アノニマスのようなハクティビズムは、社会的な不満や政治的対立を燃料にして増殖します。彼らの真の目的は、システムを完全破壊することではなく、「攻撃の事実を報道させ、社会に混乱と不安を植え付けること」にあります。
私たちが教訓とすべきは、サイバー攻撃のニュースに過剰に煽られず、何が起きているのかを客観的に見極めるリテラシーです。企業や自治体においては、自社が社会的論争のターゲットになった際の広報対応マニュアルの整備や、CDNを活用した基礎的なアクセス負荷対策を怠らないことが、最も確実なリスク管理となります。

【霞ヶ関 アノニマス】に関するよくある質問(FAQ)
Q1:アノニマスの攻撃によって霞ヶ関から機密情報や個人情報は流出したのですか?
A1:アノニマスによる霞ヶ関官公庁への主要な攻撃は、ウェブサーバーに過大な負荷をかけて閲覧を妨害するDDoS攻撃でした。そのため、基幹システムに侵入されて国家機密や大規模な住民個人情報が外部へ抜き取られたという事実は確認されていません。
Q2:なぜアノニマスは「霞ヶ浦河川事務所」を攻撃したのですか?
A2:海外のハッカーが攻撃対象を検索する際、「霞ヶ関(Kasumigaseki)」と「霞ヶ浦(Kasumigaura)」の漢字表記や地名を混同したためとみられています。司令塔のない分散型集団であるがゆえの初歩的なミスとして知られています。
Q3:2026年現在もアノニマスによる日本へのサイバー攻撃は続いているのですか?
A3:国際情勢や外交問題が発生するたびに突発的な犯行声明が出されることはありますが、官公庁のCDN導入やセキュリティ強化により、実際にウェブサイトがダウンするような実害は大幅に減少しています。
まとめ:霞ヶ関が学んだサイバーセキュリティの教訓と今後の展望
アノニマスによる霞ヶ関官公庁へのサイバー攻撃は、日本のデジタルインフラにおける防衛体制の甘さを浮き彫りにした歴史的な事件でした。彼らの攻撃は単なる愉快犯ではなく、政策や国際問題に対する過激なデモ活動の一形態であり、メディアと大衆の耳目を集めることを最大の狙いとしていました。
現在、霞ヶ関は強固な防御壁と能動的な監視体制を築き上げ、象徴的なサイバー攻撃への耐性を格段に高めています。しかし、デジタル空間における脅威は常に形を変えて進化し続けます。センセーショナルな手口に動じることなく、冷静なリスク分析と多層的な防御策を講じ続ける姿勢こそが、これからの情報社会において不可欠です。 (出典: 霞ヶ関 アノニマス(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
