霞ヶ浦がなぜ標的に?アノニマス攻撃事件の真相と誤爆説を追う
目次
📌 【この記事の重要ポイントまとめ】
- 要点1:霞ヶ浦河川国道事務所への攻撃は、日本の政治中枢「霞が関」と「霞ヶ浦」を混同した海外ハッカーによる痛恨の「誤爆説」が極めて有力視されている。
- 要点2:公式ウェブサイトの改ざんや閲覧障害が発生したものの、河川管理や道路制御を行う基幹インフラシステムは物理的に分離されていたため実害は回避された。
- 要点3:この事件を契機に、中央官庁のみならず地方出先機関や関連団体の「ウェブガバナンス統合」と強固なセキュリティクラウド化が急速に進展した。
【事件の真相】霞ヶ浦河川国道事務所がアノニマスに狙われた決定的な背景
国際的ハッカー集団アノニマスが日本を標的とした作戦(OpJapanやOpKillingBayなど)を激化させていた時期、突如として霞ヶ浦河川国道事務所の公式ホームページが改ざん・閲覧不能に追い込まれる事態が発生しました。 当時、アノニマスは違法ダウンロードの刑事罰化を盛り込んだ著作権法改正や、和歌山県太地町のイルカ追い込み漁、さらには原子力発電所の再稼働方針などに強く反発し、財務省や最高裁判所、自民党、民主党(当時)などの主要機関に次々とDDoS攻撃や不正アクセスを仕掛けていました。 その緊迫したサイバー戦争の渦中で、茨城県土浦市に拠点を置く地方事務所が攻撃リストの前面に浮上したことは、セキュリティ専門家やメディア関係者を大いに困惑させました。報道関係者の取材やログ解析によると、攻撃者はサーバーの脆弱性を突いて管理権限を奪取し、トップページをアノニマスの象徴である「ガイ・フォークスの仮面」の画像や独自のメッセージへと書き換えたとされています。 国家政策への抗議を掲げるハッカー集団が、なぜ地方の河川管理事務所を選んだのか。事件直後から、その動機を巡って国内外で様々な分析が行われました。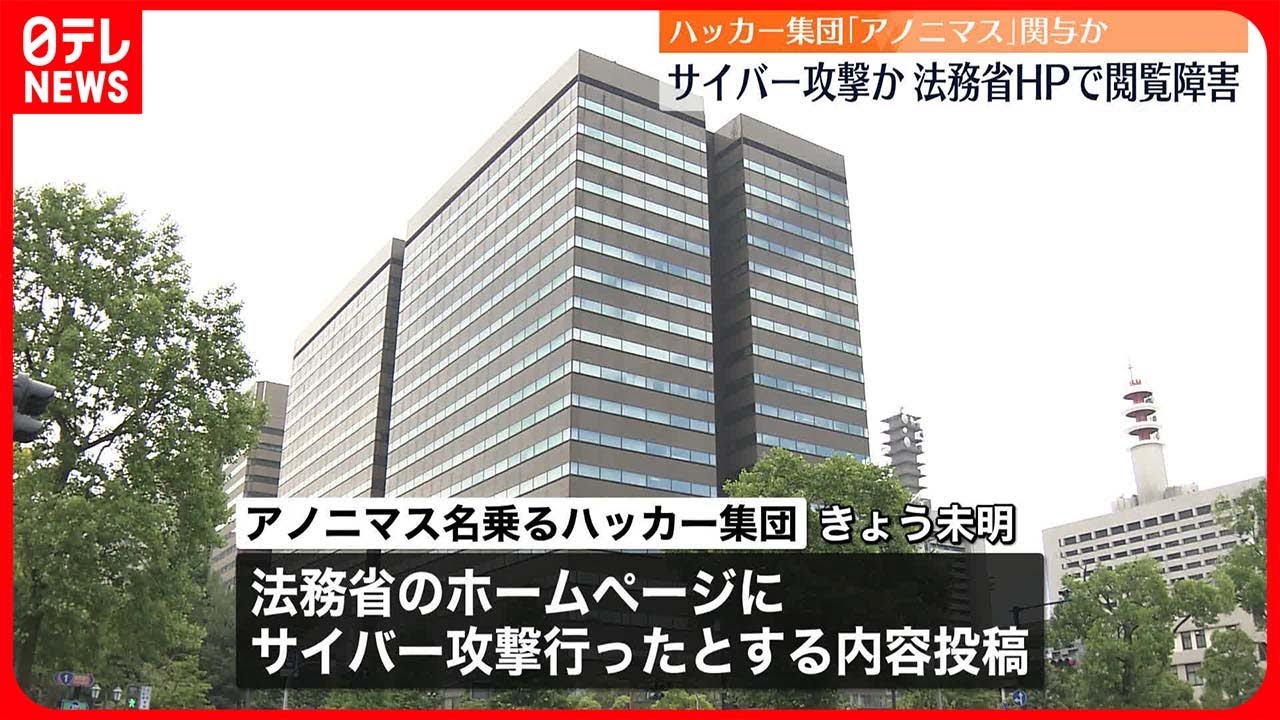
「霞が関と誤認した?」ネットを揺るがした誤爆説と犯行声明の矛盾
事件発生当時、日本のインターネットコミュニティ(5ちゃんねるや当時のTwitter/現X)で爆発的に拡散され、現在も語り継がれているのが「霞が関(Kasumigaseki)」と「霞ヶ浦(Kasumigaura)」の誤爆説です。 アノニマスは中央集権的な組織ではなく、共通のアジェンダに賛同した世界中の不特定多数のハッカー(通称アノン)が緩やかに連帯して攻撃を実行する分散型ネットワークです。日本語の地理や行政機構に不慣れな海外の攻撃者が、日本政府の中枢である「霞が関」を攻撃しようとドメイン検索やキーワード検索を行い、スペルが酷似していた「霞ヶ浦河川国道事務所(mlit.go.jpドメイン配下)」を日本の重要省庁中枢と勘違いして攻撃スクリプトを実行したのではないかという見方です。 ネット上では「アノニマス痛恨のスペルミス」「霞ヶ浦の職員も寝耳に水だろう」といった驚きと失笑が入り混じった反応が相次ぎました。一方で、セキュリティアナリストの間では「政治的意図を持った特定の誤認」だけでなく、「単に政府系ドメイン(go.jp)を持つ脆弱なサーバーを手当たり次第に自動スキャンした結果、地方の管理が手薄なサーバーがヒットしただけ」という構造的要因も指摘されています。 犯行声明文には「日本政府への警告」といった抽象的なフレーズが並んでいたものの、霞ヶ浦固有の政策や事業に対する具体的な言及は一切含まれておらず、誤認または無差別な踏み台攻撃であった事実を強く裏付けています。【データで検証】アノニマスによる対日サイバー攻撃の推移と被害実態
アノニマスによる対日攻撃は、特定の時期に集中して発生し、攻撃対象も中央官庁から地方インフラ、民間企業へと拡散していきました。当時の被害実態と影響範囲を客観的データに基づいて比較検証します。| 攻撃対象 | 主な攻撃手法と被害規模 | アノニマス側の主張・動機 | 編集部の分析・実態評価 |
|---|---|---|---|
| 霞ヶ浦河川国道事務所 | ウェブサイト改ざん、閲覧不能(数日間のサービス停止) | 日本政府への抗議声明(汎用的なテンプレ) | 「霞が関」との混同による誤爆または脆弱性自動探知による巻き添え |
| 最高裁判所・財務省 | 大規模DDoS攻撃による数時間のアクセス遮断 | 著作権法改正(違法DL刑事罰化)への反対 | 明確な政策ターゲットに対する典型的な示威行動(OpJapan) |
| 地方自治体・水族館等 | DDoS攻撃、一部個人情報の漏洩リスク | 太地町のイルカ追い込み漁・捕鯨への抗議 | 関連性の薄い地方組織まで無差別に標的化された二次被害 |
| 大手メディア・政党サイト | ウェブダウン、SNSアカウントの一時乗っ取り | 表現の自由の制限、情報統制への反発 | ソーシャルインパクトを最大化するためのシンボリックな攻撃 |

改ざん被害の現場実態とインフラ制御への影響|露呈した地方の盲点
事件発生時、最も懸念されたのは「河川の水門管理や道路監視カメラなどの物理インフラがハッキングされたのではないか」という点でした。霞ヶ浦は首都圏の水資源や治水を担う極めて重要な湖沼であり、仮に水門の制御システムが遠隔操作されれば甚大な洪水被害や用水遮断のリスクが生じかねません。 しかし、国土交通省の調査発表および関係者の証言により、以下の安全設計が確認されました。 * ウェブ公開サーバーと制御系システム(OT)の完全物理分離:改ざんされたのは外部広報用のWebサーバーのみであり、水門開閉や水位測定を行う基幹ネットワーク(イントラネット)とは物理的・論理的に完全に遮断されていた。 * 機密情報の非保持:当該サーバー内に住民の個人情報や国家安全保障に関わる重要データは保管されておらず、データ流出の被害は確認されなかった。 実害が広報サイトの停止に留まったことは不幸中の幸いでしたが、一方で「地方出先機関のウェブセキュリティがいかに脆弱であったか」という構造的課題が白日の下に晒されました。当時、本省のメインシステムに比べて地方事務所の広報サーバーは予算や専門人員が限られており、CMSのアップデート放置や簡易なパスワード設定など、初歩的なセキュリティホールが放置されていた現場の実態が露呈したのです。国土交通省のセキュリティ対策と現在への影響|事件が残した決定的な教訓
霞ヶ浦へのサイバー攻撃事件は、日本のサイバー防衛行政にとって大きな転換点となりました。国土交通省および内閣サイバーセキュリティセンター(NISC)は、この事件を契機に抜本的なセキュリティ改革を断行しました。 具体的には、全国に散在していた地方整備局や河川国道事務所の独自サーバーを段階的に廃止し、本省が集中管理する「政府共通プラットフォーム」や高セキュリティな統合クラウド環境への移行を推進しました。これにより、地方拠点ごとのパッチ未適用や設定ミスによる脆弱性を根本から排除する体制が整備されました。 さらに、ウェブサイト改ざん検知システムの全庁導入、WAF(Web Application Firewall)の標準化、二要素認証の徹底など、現在では標準となっている多層防御の基礎がこの時期に確立されました。【プロの結論】地方インフラ・サプライチェーンが直面する防衛の境界線
サイバー犯罪学および組織ガバナンスの視点から見ると、霞ヶ浦アノニマス事件は「攻撃者は組織の最も弱い環(ウィークエスト・リンク)を突く」というサイバーセキュリティの鉄則を象徴しています。 攻撃者にとって、ターゲットが本省であろうと地方事務所であろうと関係ありません。同じドメイン(.go.jp)にぶら下がっている限り、一箇所を突破して改ざん画面を掲示できれば「日本政府をハッキングした」というプロパガンダを世界に誇示できるからです。 この教訓は、現代のサプライチェーン攻撃への対策とも完全に一致します。本社機能がいかに堅牢であっても、地方拠点、子会社、委託先ベンダーのセキュリティが甘ければ、そこが侵入口(あるいは示威行為の舞台)として利用されてしまいます。「本丸だけを守ればよい」という旧来の境界型防御の限界を、霞ヶ浦の事件は早い段階で日本社会に突きつけていたと言えます。
【霞ヶ浦 アノニマス】に関するよくある質問(FAQ)
Q1:アノニマスはなぜ霞ヶ浦河川国道事務所を攻撃したのですか?
A1:日本の政治中枢である「霞が関(Kasumigaseki)」と名称が似ていたことによる「誤爆(勘違い)」説が極めて有力です。また、日本政府全体への抗議活動の中で、脆弱性の残っていた地方出先機関のサーバーが自動スキャンで標的になった側面もあります。
Q2:霞ヶ浦の水門や治水インフラが乗っ取られる被害はありましたか?
A2:物理的なインフラ被害はありませんでした。広報用のウェブサーバーと、水門や河川監視を行う基幹制御システムは物理的にネットワークが分離されていたため、サイトの改ざんと一時的な閲覧障害のみで収束しました。
Q3:事件の後、国土交通省のセキュリティはどう変わりましたか?
A3:地方出先機関が個別に運用していたウェブサーバーの統合・クラウド化が進み、全庁的な改ざん検知や多層防御システムの導入が義務付けられました。地方拠点の脆弱性を放置しない集中管理体制へと大きく舵が切られました。 (出典: 霞ヶ浦 アノニマス(Yahoo!ニュース))
まとめ:誤爆の歴史から学ぶ現代サイバーリスクの本質
霞ヶ浦河川国道事務所がアノニマスに標的とされた事件は、国際情勢の緊張や海外ハッカーの動向が、突如として日本の地方インフラに飛び火し得る現実を生々しく証明しました。ネット上で語られる「霞が関との勘違いによる誤爆」という珍事の裏には、地方組織や出先機関に生じがちなセキュリティ格差という深刻な構造問題が潜んでいました。 重要インフラのデジタル化やクラウド移行が進む現代だからこそ、末端のシステム一つに至るまで油断のないセキュリティガバナンスを徹底することの重要性を、この事件は今なお明確に伝えています。
デジタルマーケター
渡辺 翔太 (Shota Watanabe)
プロフィールを見る →
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
